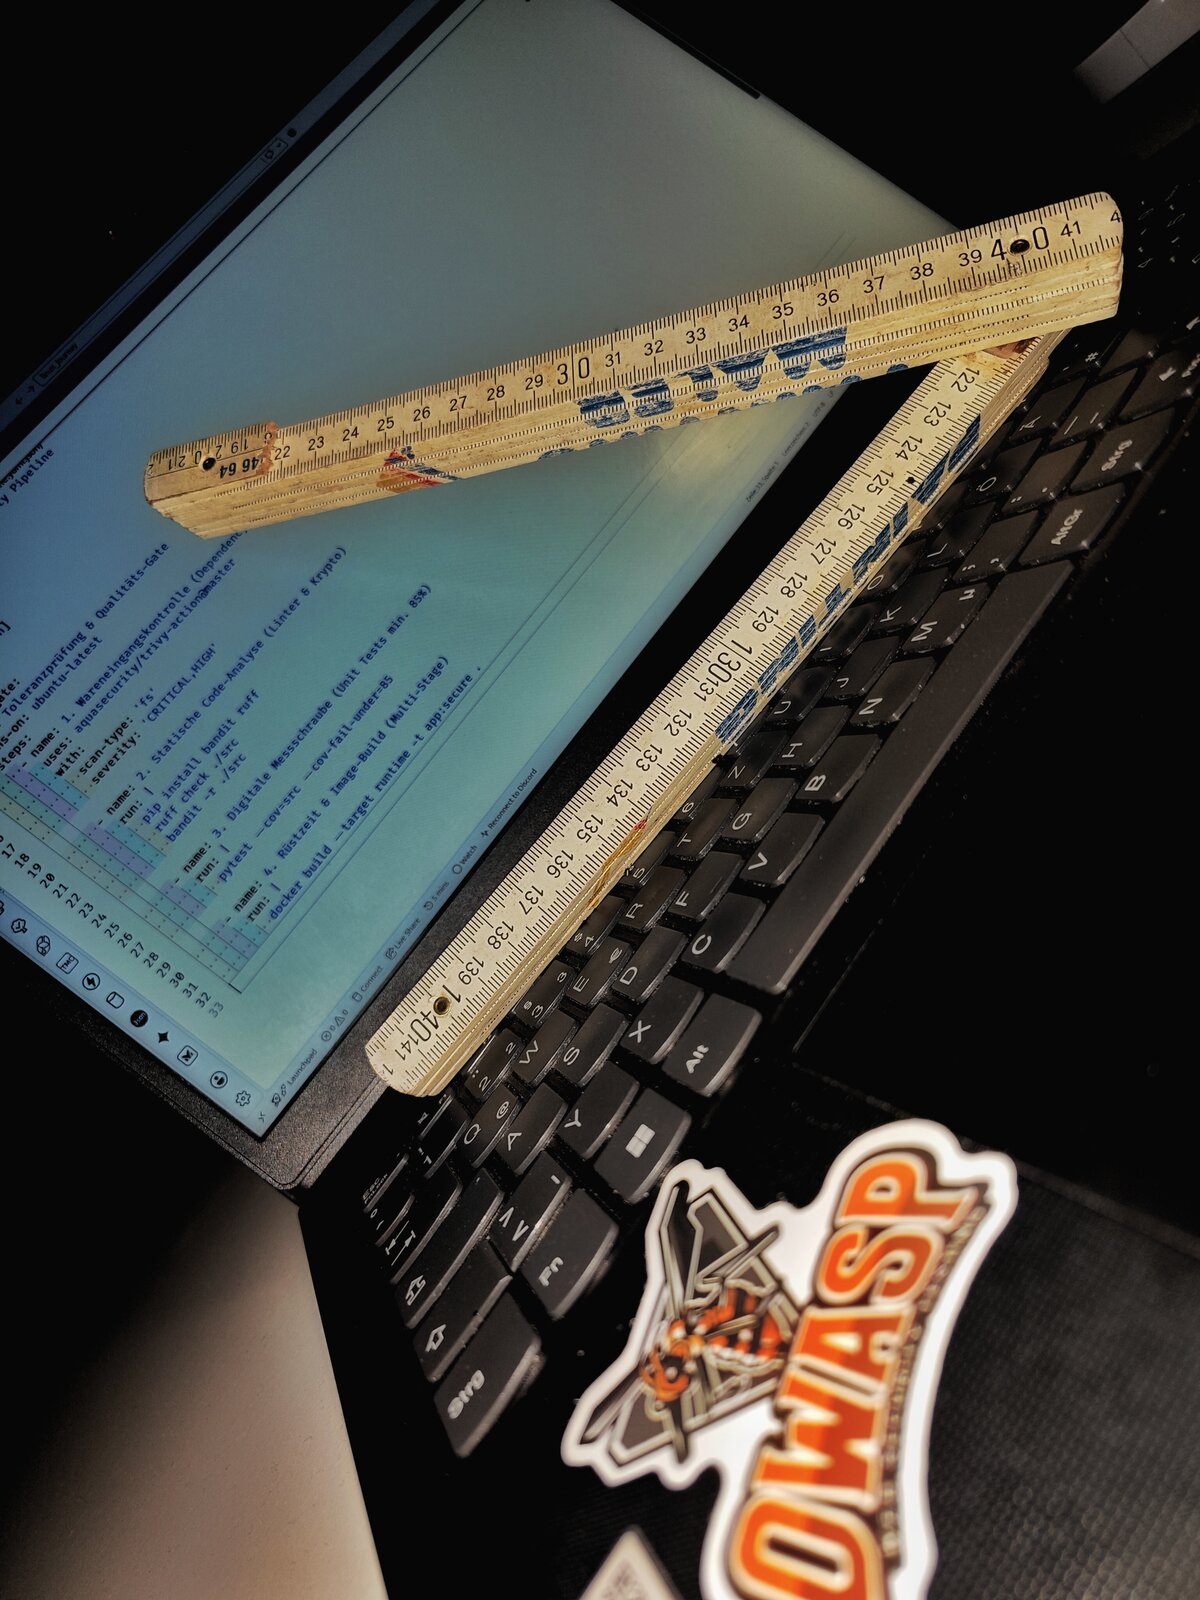
An einer CNC-Fräsmaschine lernt man sehr schnell und unmissverständlich, was der Begriff „Produktion“ in der Realität bedeutet.
Wenn man dort beim Rüsten den Werkstück-Nullpunkt um einen einzigen Millimeter verhaut, den falschen Vorschub programmiert oder einen abgenutzten Fräser einspannt, gibt es im laufenden Betrieb kein rettendes Strg + Z. Das Werkzeug knallt mit 12.000 Umdrehungen pro Minute in den massiven Maschinentisch. Es gibt einen lauten Knall, glühende Späne fliegen durch die Kabine, 10.000 Euro Spindelschaden sind besiegelt und die Schicht ist gelaufen.
Als ich aus der industriellen Fertigung – dem Einrichten von CNC-Fräsmaschinen und der Prozesslogistik von der Materialannahme bis zum Warenausgang – in die Softwareentwicklung gewechselt bin, war mein erster Eindruck ehrlich gesagt ein kleiner Kulturschock.
In der IT-Branche wird erstaunlich oft mit einer Leichtfertigkeit direkt in Produktion geschoben, die sich kein produzierendes Gewerbe der Welt leisten könnte: „Wird schon laufen, zur Not rollen wir halt schnell zurück.“
Dabei hat der klassische Maschinenbau und die Qualitätsfertigung viele dieser Probleme vor Jahrzehnten gelöst. Genau diese Parallelen faszinieren mich heute an DevSecOps – denn gute Software-Architektur ist kein Zufallsprodukt, sondern handwerkliche Ingenieursarbeit.
Die drei Fertigungsprinzipien in der Software-Pipeline
Wenn man mit Messschieber, Toleranztabellen und DIN-Normen groß geworden ist, betrachtet man eine Software-Pipeline nicht als lästige Hürde, sondern als automatisiertes Qualitäts-Gate.
1. Wareneingangskontrolle ist Dependency Security
In keinem metallverarbeitenden Betrieb der Welt würde jemand angeliefertes Rohmaterial ungeprüft auf die Maschine spannen. Jede Charge kommt mit einem Werkstoffzertifikat (z. B. nach EN 10204 3.1), wird stichprobenartig auf Härte und Maßhaltigkeit vermessen und erst nach Freigabe eingelagert.
In der Softwareentwicklung binden Teams dagegen nicht selten blind hunderte Third-Party-Pakete über npm oder pip ein, ohne jemals zu prüfen, wer den Code geschrieben hat, welche Schwachstellen bekannt sind oder ob veraltete transitive Abhängigkeiten im Projekt schlummern.
Ein Tool wie Trivy oder Dependabot in der CI/CD-Pipeline ist nichts anderes als die digitale Wareneingangsprüfung. Es scannt das Software Bill of Materials (SBOM) und verweigert den Einlass in die Produktion, sobald kritische CVE-Schwachstellen entdeckt werden.
2. Die Bügelmessschraube ist der Unit- & SAST-Test
Wenn ein Kunde ein Bauteil mit einer Passung von ±0,02 mm bestellt, verlässt man sich beim Messen nicht auf sein Augenmaß oder ein gutes Gefühl. Man nimmt die kalibrierte Bügelmessschraube zur Hand. Stimmen die Maße nicht, ist das Werkstück Ausschuss – noch bevor es den nächsten Bearbeitungsschritt erreicht.
Automatisierte Unit-Tests mit harter Coverage-Schwelle (z. B. mindestens 85 % Testabdeckung via pytest-cov) und statische Code-Analyse (Ruff für Code-Qualität, Bandit für sicherheitskritische Python-Muster) sind genau diese digitale Messschraube. Sie stellen sicher, dass Logikfehler und Sicherheitslücken sofort auffliegen, solange der Code noch auf dem Rechner des Entwicklers liegt – und nicht erst beim Kunden.
3. Rüstzeit ist Pipeline-Optimierung
Wer an einer Fertigungsmaschine schon einmal wertvolle Stunden verloren hat, weil Werkzeuge unauffindbar waren, Vorrichtungen nicht passten oder die NC-Programme fehlerhaft übertragen wurden, versteht das Lean-Manufacturing-Konzept der Rüstzeitminimierung (SMED).
In der Softwareentwicklung entspricht das einer schnellen, deterministischen CI/CD-Pipeline und schlanken Docker-Builds. Wenn ein Entwickler 25 Minuten auf das Feedback seiner Pipeline warten muss, verliert er den Fokus. Docker Multi-Stage Builds trennen die schwere Build-Umgebung (Compiler, Build-Tools, SDKs) sauber von der minimalen Runtime-Umgebung (z. B. distroless oder alpine). Das spart Rüstzeit, verkleinert die Angriffsfläche und garantiert Reproduzierbarkeit.
Das Qualitäts-Gate in der Praxis: GitHub Actions
Genau diese Analogie habe ich in meinen eigenen Projekten als festes GitHub-Actions-Workflow-Template etabliert. Die Pipeline fungiert als unbestechlicher Prüfer vor jedem Merge:
name: CI/CD Pipeline - Qualitäts-Gate & Härtung
on: [push, pull_request]

jobs:
  toleranzpruefung:
    name: Toleranzprüfung & Qualitäts-Gate
    runs-on: ubuntu-latest
    steps:
      - name: Checkout Source Code
        uses: actions/checkout@v4

      # Gate 1: Wareneingangskontrolle (Dependencies & Filesystem)
      - name: 1. Wareneingangskontrolle (Dependency Security)
        uses: aquasecurity/trivy-action@master
        with:
          scan-type: 'fs'
          severity: 'CRITICAL,HIGH'
          exit-code: '1' # Bricht sofort ab bei kritischen Funden

      # Gate 2: Statische Code-Analyse (Linter, Formatierung & Krypto)
      - name: 2. Statische Code-Analyse (Linter & Krypto)
        run: |
          pip install ruff bandit
          ruff check ./src
          bandit -r ./src -ll # Warnung bei mittlerer und hoher Schwere

      # Gate 3: Digitale Messschraube (Unit Tests & Mindest-Abdeckung)
      - name: 3. Digitale Messschraube (Unit Tests min. 85%)
        run: |
          pip install pytest pytest-cov
          pytest --cov=src --cov-fail-under=85

      # Gate 4: Rüstzeit & Image-Build (Schlankes Multi-Stage Image)
      - name: 4. Rüstzeit & Image-Build (Multi-Stage)
        run: |
          docker build --target runtime -t app:secure .
Jeder Schritt in dieser Pipeline hat eine klare Entsprechung:
- Fällt Gate 1 durch: Wir haben mangelhaftes Fremdmaterial im Code. Abbruch.
- Fällt Gate 2 durch: Der Code weicht von den Sauberkeits- und Sicherheitsstandards ab. Abbruch.
- Fällt Gate 3 durch: Die Maße stimmen nicht (Funktionalität nicht ausreichend belegt). Abbruch.
- Passiert alles Gate 4: Das fertige Artefakt wird gebaut – gehärtet, minimal und bereit für den produktiven Einsatz.
Fazit: Virtueller Code – Reale Konsequenzen
Software mag im Gegensatz zu gefrästem Stahl abstrakt und unsichtbar wirken. Aber fehlerhafte Software steuert heute Industrieanlagen, verwaltet Patientenakten und sichert kritische Infrastrukturen ab. Die Konsequenzen von Nachlässigkeit sind absolut real.
Der Wechsel vom Zerspanungsmechanismus in die Anwendungsentwicklung war für mich deshalb kein Bruch mit meiner bisherigen Arbeitsweise, sondern eine konsequente Weiterführung: Handwerkliche Präzision, Respekt vor dem Produktionsbetrieb und die Weigerung, ungeprüften Ausschuss auszuliefern.
Genau dieses Mindset macht für mich den Kern von DevSecOps aus: Sicherheit und Qualität sind keine nachträgliche Schikane, sondern das Fundament von solider Wertarbeit.